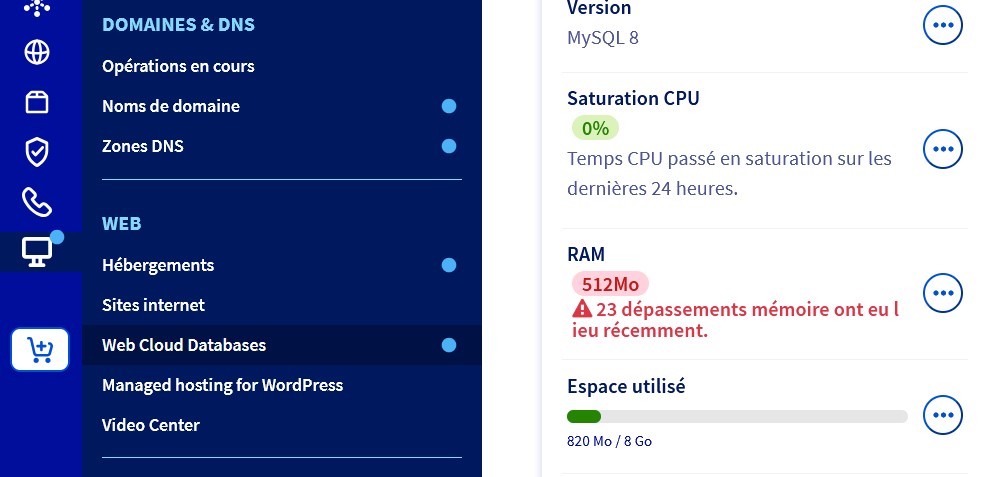
Aujourd’hui, lors de la vérification régulière des 35 sites que daiku gère, une alerte inhabituelle remonte : le site d’une fleuriste qui nous fait confiance pour son hébergement s’est mis à consommer beaucoup plus de ressources qu’avant. Visiblement, il travaille pour quelqu’un d’autre ! Depuis plusieurs jours, il glisse dans ses pages de plus en plus de liens publicitaires douteux (paris en ligne, produits de contrefaçon…), soigneusement dissimulés : seuls les robots des moteurs de recherche les voient, la fleuriste et ses visiteurs n’en savent rien. À l’écran, tout semble effectivement normal, et le site n’a pourtant jamais été négligé. Que s’est-il passé ? Cette mésaventure, assez banale et de plus en plus fréquente, en dit long sur la manière dont on fabrique les sites web aujourd’hui, et sur leur fragilité cachée.
Pour comprendre, imaginez une maison montée à partir de modules préfabriqués. WordPress, le système qui équipe près de 40 % des sites du monde entier, fonctionne un peu comme cela : des dizaines de petits ou grands éditeurs indépendants fournissent chacun leur module, un pour la galerie photo, un pour le formulaire de contact, un autre pour la « timeline » des saisons, etc. De temps à autre, chacun de ces éditeurs envoie une amélioration de son module, que l’on installe en confiance : c’est même la bonne pratique, puisque les versions récentes sont censées corriger les défauts connus.
Il suffit pourtant qu’un seul de ces éditeurs vende discrètement son activité à quelqu’un de mal intentionné pour que toute la mécanique se retourne. La mise à jour suivante contient une porte dérobée, bien cachée dans le code sous des noms proches de ce qu’on connaît, qui s’installe d’elle-même et se fait oublier dans le système. Le cambrioleur n’a forcé aucune serrure : on lui a ouvert la porte.
L’activation a été progressive, sept mois après la mise à jour malveillante, histoire de ne pas attirer l’attention. Plus de 200 000 sites ont été touchés par cette attaque.
On appelle cela une compromission de la chaîne d’approvisionnement, ou « supply chain » : le code malveillant ne brise aucune protection, il emprunte le canal le plus légitime qui soit, la mise à jour. Chez la fleuriste, il s’était logé dans un fichier de configuration du site et interrogeait en silence un serveur distant pour savoir quels liens afficher, en ne les présentant qu’au robot d’indexation de Google. Cette technique de dissimulation a elle aussi un nom : le « cloaking ».
On se retrouve du coup devant un paradoxe assez inconfortable. Ne pas mettre à jour, c’est laisser béantes des failles que le monde entier connaît ; mettre à jour, c’est renouveler sa confiance à chaque éditeur dont le site dépend. Et un site WordPress en sollicite couramment dix ou vingt : autant d’auteurs tiers qu’il est impossible de surveiller un à un. L’immense catalogue d’extensions qui fait la force de l’écosystème est aussi sa surface d’exposition : plus il y a de pièces, plus il y a de portes…
C’est là que le travail d’une agence comme la nôtre prend tout son sens. La répartition est simple : au client son métier et ses contenus, à l’agence l’atelier, sa surveillance et son entretien. Choisir les extensions avec discernement, suivre les mises à jour, et reconnaître au plus vite le jour où une marque de confiance bascule : on ne va tout de même pas demander à une fleuriste de savoir qu’une de ses extensions a changé de propriétaire et s’est mise à mal tourner ! Son site a été nettoyé, la porte refermée et les accès renouvelés.
Reste une question de fond : faut-il vraiment, pour une vitrine ou un blog, une machine qui réassemble chaque page à la demande à partir d’une base de données et d’une vingtaine d’extensions ? Souvent, non. Il existe une autre voie, les sites en fichiers plats (« flat files »), faits de pages préparées une fois pour toutes et servies telles quelles : une brochure imprimée, en quelque sorte, plutôt qu’un atelier en mouvement permanent. Moins de pièces mobiles, donc moins de portes et un site plus difficile à compromettre, qui est au passage plus rapide et plus sobre (moins d’énergie consommée, un hébergement allégé).
Cela ne répond pas à tout, bien sûr, mais c’est une direction qui ressemble à un web choisi plutôt que subi : un peu plus lent à se faire, et plus durable une fois posé !
Pour en savoir plus sur l’attaque : Inside WordPress.com’s Security Response to the Essential Plugin Attack
Et, peut-être plus passionnant que les problèmes techniques : le site de la fleuriste en question !